Type something to search...
Signalement des problèmes de sécurité dans les réunions Teams

Signalement des problèmes de sécurité dans les réunions Teams


Introduction

Microsoft Teams permet déjà de signaler un message ou un appel suspect. Le signalement s’étend maintenant aux réunions et aux appels de groupe, avec l’annonce MC1446794. Le déploiement a commencé en Août 2026 pour les tenants en Targeted Release et doit se terminer en Octobre 2026 en disponibilité générale.

L’objectif est de couvrir un angle mort : jusqu’à présent, un participant confronté à une tentative d’hameçonnage ou à une usurpation d’identité pendant une réunion n’avait aucun moyen de la signaler depuis Teams.


Ce que voit l’utilisateur

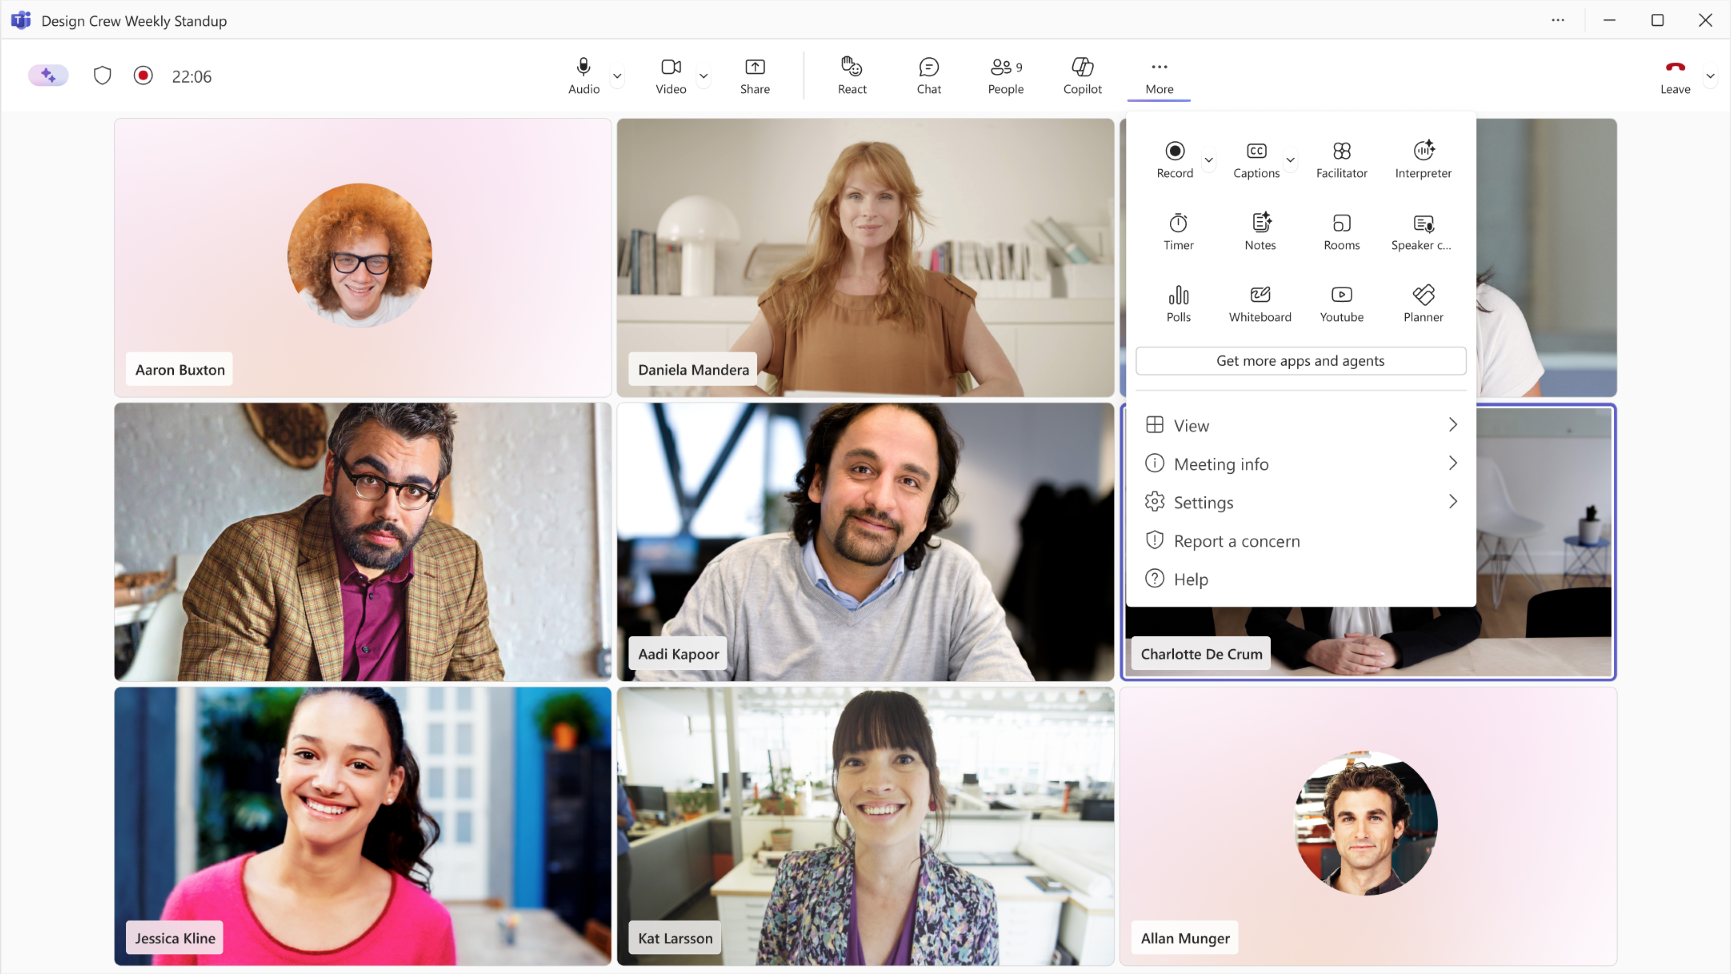
Deux points d’entrée sont ajoutés dans les réunions :

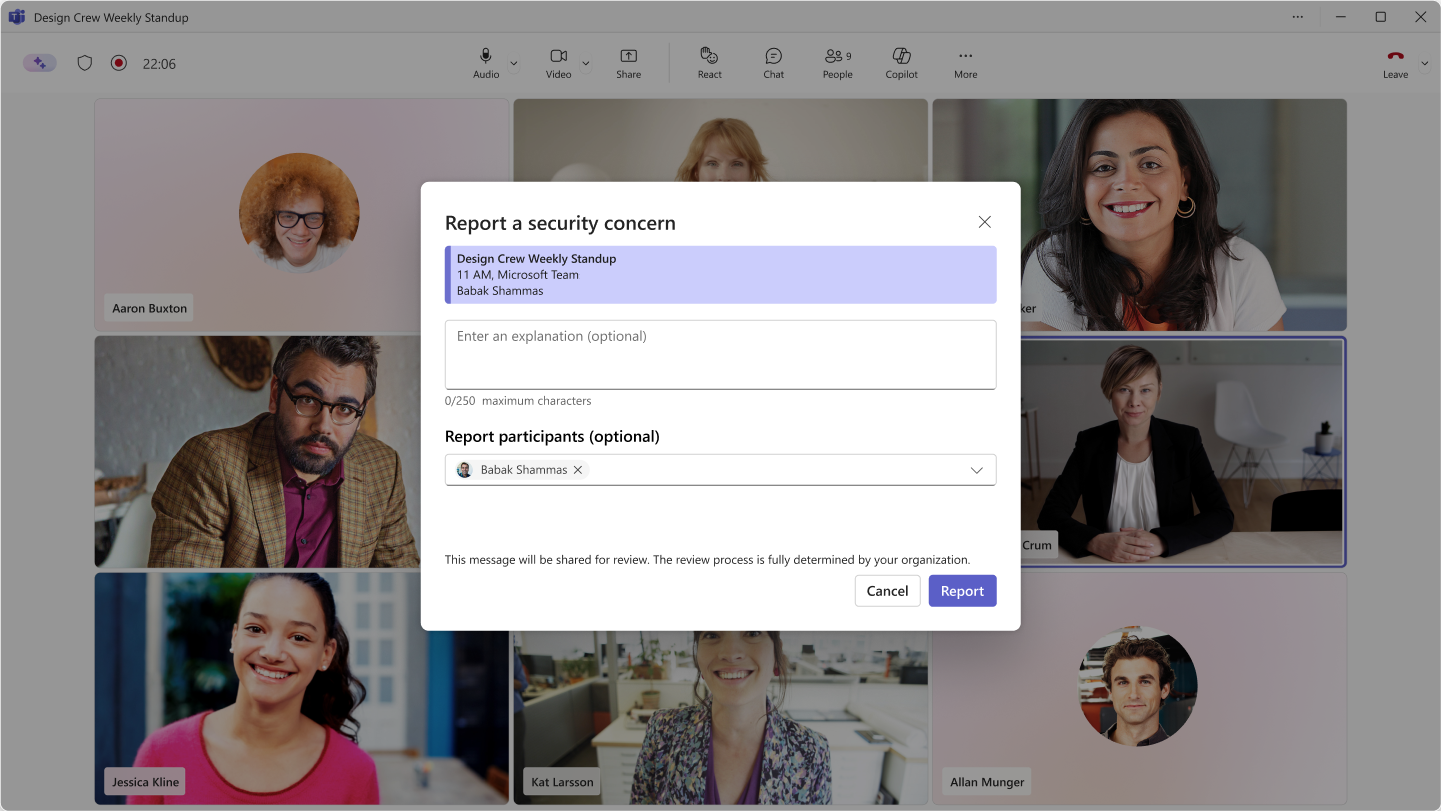
  1. Pendant la réunion : L’option Report a concern apparaît dans le menu More (…).
  2. Dans la conversation de réunion : L’option est disponible depuis l’en-tête, pour les réunions planifiées comme pour les réunions Meet now.
image

Pour les appels de groupe, le signalement se fait depuis l’historique d’appels du client Teams. Dans les deux cas, l’utilisateur saisit une courte note décrivant le problème et peut, en option, désigner les participants suspects. Les motifs visés sont l’hameçonnage, l’usurpation d’identité, l’ingénierie sociale et les tentatives de fraude.
image


Ce que voient les administrateurs

Les signalements alimentent deux emplacements :

  1. Portail Microsoft Defender : Investigation & Response, puis Submissions*, et l’onglet User reported
  2. Microsoft Teams Admin Center : Analytics & Reports, puis Protection reports, et User reported security submissions, encore en préversion, avec export des données

La fonctionnalité nécessite Microsoft Defender for Office 365 Plan 1, Plan 2 ou Microsoft Defender XDR. Comme pour le signalement des appels, deux réglages doivent être actifs pour que les signalements remontent correctement : celui du Microsoft Teams Admin Center et celui du portail Defender. Un tenant existant peut avoir le second désactivé, il est donc prudent de le vérifier avant d’annoncer la fonctionnalité aux utilisateurs.


Un ensemble cohérent avec les autres protections

Cette annonce complète une série de mesures arrivées cette année dans les réunions Teams, la détection des bots dans la salle d’attente, les indicateurs de confiance sur les participants externes et la détection d’usurpation de marque dans les appels. Le signalement par l’utilisateur en est la pièce manquante : il transforme un incident vécu par un participant en donnée exploitable par l’équipe sécurité.

Voir l’article sur la protection contre les bots dans les réunions ICI.


Conclusion

Aucune action n’est requise pour bénéficier de la fonctionnalité, mais deux vérifications s’imposent avant la disponibilité générale d’Octobre 2026. D’abord l’activation croisée entre le Microsoft Teams Admin Center et le portail Defender, sans laquelle les signalements n’apparaissent pas. Ensuite la définition d’un processus de traitement côté sécurité, car un canal de signalement que personne ne consulte ne protège personne.


Sources

Microsoft Learn - Paramètres de signalement par les utilisateurs dans Teams

Microsoft Learn - Signalement par les utilisateurs pour les appels Teams


Avez-vous apprécié cet article ? Vous avez des questions, commentaires ou suggestions, n’hésitez pas à m’envoyer un message depuis le formulaire de contact.

N’oubliez pas de nous suivre et de partager cet article.
Related Posts

Vérification par courriel des participants Teams externes

Vérification par courriel des participants Teams externes

Introduction Microsoft Teams Premium introduit une nouvelle fonctionnalité de vérification par courriel pour les participants externes, renforçant ainsi la sécurité et la fiabilité de vos

Lire la suite
Comment activer Microsoft 365 Passkey dans Entra ID

Comment activer Microsoft 365 Passkey dans Entra ID

Introduction Microsoft 365 Passkey est une méthode d'authentification qui remplace les mots de passe par des options plus sécurisées comme la reconnaissance faciale, l'empreinte digitale ou

Lire la suite
Comment se connecter avec une Passkey à Microsoft 365

Comment se connecter avec une Passkey à Microsoft 365

Introduction Microsoft 365 Passkey est une méthode d'authentification qui remplace les mots de passe par des options plus sécurisées comme la reconnaissance faciale, l'empreinte digitale ou

Lire la suite
Comment activer LAPS sur le compte Admin du MTR via Intune

Comment activer LAPS sur le compte Admin du MTR via Intune

Introduction La solution LAPS (Local Administrator Password Solution) de Microsoft est un outil gratuit conçu pour améliorer la sécurité des mots de passe des comptes administrateurs lo

Lire la suite
Analyse d'impact des politiques d'accès conditionnels Entra ID

Analyse d'impact des politiques d'accès conditionnels Entra ID

Introduction Les accès conditionnels dans Entra sont des politiques de sécurité qui permettent aux administrateurs de contrôler l'accès aux applications et aux ressources en fonction de con

Lire la suite
Comment créer un compte admin local Windows via Intune LAPS

Comment créer un compte admin local Windows via Intune LAPS

Introduction J'avais publié, en Février dernier, un article qui expliquait comment remplacer le mot de passe du compte local de votre MTR via LAPS (Local Administrator Password Solution

Lire la suite
Nouvelle approche de sécurité pour les courriels non conformes

Nouvelle approche de sécurité pour les courriels non conformes

Introduction Microsoft a annoncé une mise à jour importante de Defender for Office 365 visant à renforcer la sécurité des courriels en améliorant *la gestion des courriels non conformes a

Lire la suite
Blocage des captures d'écran pendant les rencontres Teams

Blocage des captures d'écran pendant les rencontres Teams

Introduction Microsoft Teams continue de renforcer la confidentialité et la sécurité des rencontres en ligne. À partir de Juillet 2025, une nouvelle fonctionnalité sera déployée pour empêch
Lire la suite
Certification "Anti-Tampering" 2025 pour Defender for Endpoint

Certification "Anti-Tampering" 2025 pour Defender for Endpoint

Introduction Microsoft a récemment annoncé que Microsoft Defender for Endpoint a réussi avec succès les tests anti-tampering 2025 menés par AV-Comparatives, un organisme indépendant rec

Lire la suite
Affichage d'un compte à rebours pendant les rencontres Teams

Affichage d'un compte à rebours pendant les rencontres Teams

Introduction Microsoft Teams continue d’évoluer pour offrir des solutions de communication et de collaboration toujours plus poussées. Parmi les nouvelles fonctionnalités qui arrivent proch
Lire la suite
Comment activer le DLP pour Teams avec Purview

Comment activer le DLP pour Teams avec Purview

Introduction Dans un contexte où les données sensibles, notamment les informations bancaires, circulent de plus en plus dans les outils collaboratifs, les entreprises doivent redoubler de v

Lire la suite

Mercedes-Benz, votre voiture devient un bureau roulant

Introduction Dans un marché automobile de plus en plus tourné vers la mobilité intelligente et connectée, Mercedes-Benz fait un pas de géant. Avec la nouvelle génération du modèle CLA,

Lire la suite
Comment activer le DLP pour Outlook avec Purview

Comment activer le DLP pour Outlook avec Purview

Introduction Je vous montrais la semaine dernière comment activer le DLP pour Teams avec Microsoft Purview afin de prévenir des fuites de données accidentelles ou malveillantes (*Data L

Lire la suite
Entra Private Access pour les contrôleurs de domaine

Entra Private Access pour les contrôleurs de domaine

Introduction Microsoft vient d'annoncer la Public Preview de Microsoft Entra Private Access pour les contrôleurs de domaine Active Directory, une avancée majeure pour renforcer la sécur

Lire la suite
Activation du langage des signes dans les rencontres Teams

Activation du langage des signes dans les rencontres Teams

Introduction Dans sa volonté de rendre les outils de collaboration plus accessibles à tous, Microsoft a annoncé l’arrivée du mode Langue des signes dans Microsoft Teams. Cette nouvelle fo

Lire la suite
Détection de contenu sensible dans les rencontres Teams

Détection de contenu sensible dans les rencontres Teams

Introduction Dans un monde où les échanges professionnels se font de plus en plus en visioconférence, la sécurité des informations partagées en réunion devient un enjeu majeur. Microsoft ré

Lire la suite
Comment activer Defender EDR en "Block Mode"

Comment activer Defender EDR en "Block Mode"

Introduction Dans un contexte où les menaces informatiques évoluent constamment, les solutions antivirus ne suffisent plus à protéger efficacement les postes de travail. Le Block Mode de

Lire la suite
Comment activer DSPM for AI avec Purview

Comment activer DSPM for AI avec Purview

Introduction Avec l’essor des modèles d’IA générative, le phénomène de Shadow AI (l'utilisation d'outils et de services d'intelligence artificielle non approuvés ni contrôlés par les entr

Lire la suite
Enregistrer uniquement l'audio dans les rencontres Teams

Enregistrer uniquement l'audio dans les rencontres Teams

Introduction Microsoft enrichit son offre avec une option longtemps attendue : l’enregistrement de l'audio uniquement pour les réunions et les appels. Cette nouvelle fonctionnalité permet d

Lire la suite
Comment bloquer une URL de site web dans Edge avec Defender

Comment bloquer une URL de site web dans Edge avec Defender

Introduction La navigation web est l’un des vecteurs d’attaque les plus courants dans les environnements professionnels. Pour renforcer la sécurité, Microsoft Defender for Endpoint propos

Lire la suite
Comment activer le DLP pour le stockage cloud avec Purview

Comment activer le DLP pour le stockage cloud avec Purview

Introduction Je vous montrais il y a quelques mois comment activer le DLP pour Outlook avec Microsoft Purview afin de prévenir des fuites de données accidentelles ou malveillantes (*Dat

Lire la suite
Blocage des captures d'écran dans les rencontres Teams

Blocage des captures d'écran dans les rencontres Teams

Introduction Dans un monde où les échanges professionnels se font de plus en plus en visioconférence, la sécurité des informations partagées en réunion devient un enjeu majeur. Une simple c

Lire la suite
Étendre Zero Trust aux identités d'agents IA dans Entra ID

Étendre Zero Trust aux identités d'agents IA dans Entra ID

Introduction Les agents IA se généralisent (résumés d’incidents, analyse de journaux, exécution de flux, ...) de plus en plus au sein des entreprises, et il est important que leurs accès so

Lire la suite
Comment activer le DLP pour l'impression avec Purview

Comment activer le DLP pour l'impression avec Purview

Introduction Je vous montrais il y a quelques semaines comment activer le DLP contre la copie de données financières vers une solution de stockage cloud externe avec Microsoft Purview,

Lire la suite
Comment activer le DLP pour les sites d'IA avec Purview

Comment activer le DLP pour les sites d'IA avec Purview

Introduction Je vous montrais la semaine dernière comment activer le DLP contre l'impression de données financières avec Microsoft Purview afin de prévenir des fuites de données acciden

Lire la suite
Comment activer le DLP pour le copier/coller avec Purview

Comment activer le DLP pour le copier/coller avec Purview

Introduction Je vous montrais le mois passé comment activer le DLP contre l'envoi de données financières dans un site d’intelligence artificielle avec Microsoft Purview, afin de préveni

Lire la suite
Les Sensitivity Labels Purview arrivent dans OneNote

Les Sensitivity Labels Purview arrivent dans OneNote

Introduction Bonne nouvelle pour les équipes sécurité et conformité, les Sensitivity Labels sont désormais disponibles dans OneNote en General Availability. Cette évolution permet enf

Lire la suite
Comment bloquer les appels et chats Teams avec Purview IB

Comment bloquer les appels et chats Teams avec Purview IB

Introduction Les Information Barriers de Microsoft Purview permettent de restreindre la communication et la collaboration entre certains groupes d’utilisateurs dans un environnement *Mi

Lire la suite
External MFA maintenant disponible dans Entra ID

External MFA maintenant disponible dans Entra ID

Introduction Microsoft a annoncé la General Availability de l’External MFA, dans Microsoft Entra ID, anciennement connu sous le nom de External Authentication Methods. Cette fonctio

Lire la suite
Comment créer des Sensitivity Labels de courriels dans Purview

Comment créer des Sensitivity Labels de courriels dans Purview

Introduction Les courriels restent encore aujourd’hui, l’un des principaux vecteurs de fuite d’information en entreprise. Qu’il s’agisse d’un message envoyé au mauvais destinataire, d’une p

Lire la suite
Comment sécuriser vos courriels avec les Sensitivity Labels

Comment sécuriser vos courriels avec les Sensitivity Labels

Introduction Je vous ai montré la semaine passée comment créer des Sensitivity Labels afin de sécuriser vos courriels sans vous expliquer comment est-ce qu'ils fonctionnent. Je vous parle

Lire la suite
Détecter l’exposition de mots de passe en clair avec Purview

Détecter l’exposition de mots de passe en clair avec Purview

Introduction Dans un environnement Microsoft 365, la fuite de données ne concerne pas uniquement les numéros de carte bancaire ou les informations personnelles. Un risque souvent sous-est

Lire la suite
Microsoft relève la limite de politiques d'accès conditionnels

Microsoft relève la limite de politiques d'accès conditionnels

Introduction Microsoft relève discrètement le plafond de politiques d'accès conditionnel par tenant, passant de 195 à 244. Cette limite concerne toutes les politiques, qu'elles soient act

Lire la suite
Interprétation bilingue en mode consécutif dans Teams

Interprétation bilingue en mode consécutif dans Teams

Introduction L'agent Interprète de Microsoft Teams proposait jusqu'ici uniquement un mode de traduction simultané, où la voix synthétisée se superposait à celle de l'orateur en direct.

Lire la suite
Comment créer des Sensitive Information Types dans Purview

Comment créer des Sensitive Information Types dans Purview

Introduction Dans les articles précédents, nous avons examiné comment Microsoft Purview peut protéger les données sensibles grâce aux règles de DLP (Data Loss Prevention) et aux *Sens

Lire la suite
Les Sensitivity Labels Purview dans les groupes de sécurité

Les Sensitivity Labels Purview dans les groupes de sécurité

Introduction Microsoft a mis à jour le ciblage des politiques de Sensitivity Labels de Microsoft Purview, désormais disponible en General Availability. Les administrateurs peuvent m

Lire la suite
Protection contre les bots dans les réunions Microsoft Teams

Protection contre les bots dans les réunions Microsoft Teams

Introduction Les outils de prise de notes automatisée par intelligence artificielle comme Read.ai, Fireflies.ai ou Otter.ai rejoignent les réunions en tant que participants externes.

Lire la suite
Microsoft Entra Backup and Recovery enfin disponible

Microsoft Entra Backup and Recovery enfin disponible

Introduction La suppression accidentelle d'un compte utilisateur, d'une stratégie d'accès conditionnel ou d'une attribution de principal de service peut rapidement paralyser un tenant *Micr

Lire la suite
Comment migrer les utilisateurs SMS et voix vers Passkey

Comment migrer les utilisateurs SMS et voix vers Passkey

Introduction Dans de nombreux de tenants Microsoft 365, le SMS et l'appel vocal restent le dernier filet de sécurité MFA pour une partie des comptes. Ce sont aussi les méthodes les plus f

Lire la suite
Comment configurer l'expiration des rôles dans Purview

Comment configurer l'expiration des rôles dans Purview

Introduction Dans la plupart des tenants, les permissions Microsoft Purview s'accumulent. Un auditeur externe reçoit un accès eDiscovery pour trois semaines, un consultant obtient le rô

Lire la suite
Shieldstral, le classificateur de sécurité multimodal de Mistral AI

Shieldstral, le classificateur de sécurité multimodal de Mistral AI

Introduction Mistral AI a annoncé le 4 Août 2026 Shieldstral, un classificateur de sécurité multimodal destiné à la modération des entrées et des sorties d'un modèle de langage. Le modè

Lire la suite
Détection du vishing et des médias synthétiques dans Teams

Détection du vishing et des médias synthétiques dans Teams

Introduction Le module Teams PowerShell 7.9.0 a introduit deux paramètres qui n'ont pas fait l'objet d'une annonce dédiée : VoicePhishingDetection dans la politique d'appels et *Synthet

Lire la suite
Comment lancer une simulation d'attaque courriels avec Defender

Comment lancer une simulation d'attaque courriels avec Defender

Introduction Former ses utilisateurs à reconnaître un courriel de phishing ne peut pas se limiter à une capsule de sensibilisation annuelle, c'est un réflexe qui s'entretient, se teste et

Lire la suite
Teams durcit les règles pour les tenants onmicrosoft.com

Teams durcit les règles pour les tenants onmicrosoft.com

Introduction Microsoft introduit une limite de messagerie externe sortante dans Teams pour les tenants qui n'utilisent que leur domaine par défaut onmicrosoft.com (MOERA). Le déploi

Lire la suite
Mise à jour d'Entra Connect Sync avant le 30 Septembre 2026

Mise à jour d'Entra Connect Sync avant le 30 Septembre 2026

Introduction Tous les services de synchronisation de Microsoft Entra Connect Sync cesseront de fonctionner le 30 Septembre 2026 pour les tenants qui ne sont pas au moins en version *2.5.7

Lire la suite
Comment forcer la confidentialité des courriels dans Exchange

Comment forcer la confidentialité des courriels dans Exchange

Introduction Le niveau de sensibilité "Private" d'Outlook est une propriété du message. Lors du transit, il est représenté par l'en-tête SMTP "Sensitivity: Private", qu'Exchange associe

Lire la suite
Pourquoi une règle DLP Purview met plusieurs jours à s'activer

Pourquoi une règle DLP Purview met plusieurs jours à s'activer

Introduction Une politique DLP (Data Loss Prevention) qui affiche "synchronisation terminée" dans le portail Purview peut malgré tout mettre plusieurs jours avant de bloquer réellem

Lire la suite
Consentement obligatoire avant de rejoindre une réunion Teams

Consentement obligatoire avant de rejoindre une réunion Teams

Introduction Microsoft Teams introduit un consentement obligatoire avant l'entrée en réunion, avec l'annonce MC1454114. Les administrateurs peuvent désormais exiger que chaque participa

Lire la suite
Partage d'écran simultané à deux présentateurs dans Teams

Partage d'écran simultané à deux présentateurs dans Teams

Introduction Microsoft développe une fonctionnalité permettant à deux présentateurs de partager simultanément leur écran ou une fenêtre dans une réunion Teams, référencée sous l'élément

Lire la suite
Teams limite l'accès aux transcriptions via Graph

Teams limite l'accès aux transcriptions via Graph

Introduction Microsoft a introduit un contrôle qui limite l'accès des applications et agents Microsoft Graph aux transcriptions de réunion Teams, avec l'annonce MC1393806. Ce contrô

Lire la suite
Teams ajoute des rappels sur les messages

Teams ajoute des rappels sur les messages

Introduction Microsoft Teams introduit Remind Me, une option de rappel sur les messages de conversation et de canal, avec l'annonce MC1470887 (élément de roadmap 565869). Le déploie

Lire la suite
État des lieux sur la restauration d'un tenant Microsoft 365 détruit

État des lieux sur la restauration d'un tenant Microsoft 365 détruit

Introduction Sauvegarder un seul workload Microsoft 365 est un problème résolu. Restaurer un tenant complet après une attaque qui détruit à la fois des données et de la configuration ne l

Lire la suite
Comment se connecter aux app M365 avec une passkey externe

Comment se connecter aux app M365 avec une passkey externe

Introduction Microsoft a annoncé la disponibilité générale de l'authentification par navigateur pour les fournisseurs d'identité externes dans Entra ID. Pour les domaines fédérés via *W

Lire la suite
DLP réseau Purview dans Entra Global Secure Access

DLP réseau Purview dans Entra Global Secure Access

Introduction Microsoft Purview déploie, depuis fin Septembre 2026, la disponibilité générale de la Network Data Security, l'intégration qui étend le DLP (Data Loss Prevention) au ni

Lire la suite
Comment activer le rappel de messages entre tenants Exchange

Comment activer le rappel de messages entre tenants Exchange

Introduction Le rappel de message dans le cloud fonctionnait jusqu'ici uniquement à l'intérieur d'un même tenant. Le rappel entre tenants (Cross-Tenant Message Recall) étend cette capacit

Lire la suite
Comment bloquer la création d'identité agents IA dans Entra ID

Comment bloquer la création d'identité agents IA dans Entra ID

Introduction À partir du 4 Novembre 2026, tout utilisateur par défaut (sans rôle intégré ou personnalisé dans Entra ID) pourra créer des blueprints d'agents, à moins qu'un administrateu

Lire la suite
Comment activer la Passkey Microsoft Entra sur Windows

Comment activer la Passkey Microsoft Entra sur Windows

Introduction Microsoft Entra passkey sur Windows permet d'inscrire une passkey liée à l'appareil directement dans le conteneur local Windows Hello, pour se connecter à *Microsoft Entr

Lire la suite
Blocage des fichiers dans Teams via Weaponizable File Protection

Blocage des fichiers dans Teams via Weaponizable File Protection

Introduction Depuis le 12 Janvier 2026, la protection Weaponizable File Protection de Microsoft Teams est activée par défaut dans les tenants restés sur les paramètres d'origine : elle

Lire la suite
Filtrage de fichiers par type dans Entra Global Secure Access

Filtrage de fichiers par type dans Entra Global Secure Access

Introduction Microsoft Entra Global Secure Access propose les content policies, des politiques qui contrôlent en temps réel ce que les utilisateurs et les agents partagent avec les appl

Lire la suite
Teams détecte l'hameçonnage dans les conversations

Teams détecte l'hameçonnage dans les conversations

Introduction Jusqu'ici, la protection native de Microsoft Teams dans les conversations s'appuyait sur des indicateurs précis : une URL malveillante, un type de fichier dangereux ou l'usur

Lire la suite
Le courriel des messages vocaux Teams change d'expéditeur

Le courriel des messages vocaux Teams change d'expéditeur

Introduction Dans Microsoft Teams, un message vocal arrive dans la boîte aux lettres Exchange Online sous la forme d'un courriel avec une pièce jointe audio, et beaucoup d'organisations

Lire la suite
Teams floute et analyse les codes QR dans les messages

Teams floute et analyse les codes QR dans les messages

Introduction Dans Microsoft Teams, les liens partagés en conversation passent déjà par la protection contre les URL malveillantes (Malicious URL protection). Un code QR, lui, arrive sou

Lire la suite
WHfB et Platform SSO, facteurs MFA autonomes dans Entra ID

WHfB et Platform SSO, facteurs MFA autonomes dans Entra ID

Introduction Windows Hello for Business (WHfB) et Platform SSO sur macOS satisfont déjà l'exigence MFA à la connexion principale dans Microsoft Entra ID, mais une réauthentificati

Lire la suite
L'accès conditionnel granulaire pour les réunions Teams

L'accès conditionnel granulaire pour les réunions Teams

Introduction Aujourd'hui, Microsoft Teams est une application cloud à part entière dans l'accès conditionnel (Conditional Access) de Microsoft Entra : une politique qui exige l'authen

Lire la suite
Teams ajoute deux protections pour les réunions et les invités

Teams ajoute deux protections pour les réunions et les invités

Introduction Dans Microsoft Teams, une réunion ou une invitation d'invité repose sur une question simple que l'utilisateur doit trancher seul : cette personne est-elle bien celle qu'elle

Lire la suite
Hunting avancé des appels et réunions Teams dans Defender

Hunting avancé des appels et réunions Teams dans Defender

Introduction Un signalement d'utilisateur indique qu'un appel ou une réunion Microsoft Teams était suspect, mais il ne dit pas ce qui s'est réellement passé. Pour enquêter, l'équipe sécur

Lire la suite
DLP réseau Purview avec Palo Alto Prisma Access

DLP réseau Purview avec Palo Alto Prisma Access

Introduction Le DLP réseau de Microsoft Purview reposait jusqu'ici sur Microsoft Entra Global Secure Access ; il s'ouvre maintenant à une solution SASE non-Microsoft, *Palo Alto Pri

Lire la suite